Table des matières :
Shadow AI : comprendre, détecter et réduire les usages d'IA non contrôlés en entreprise
Le Shadow AI, aussi appelé Shadow IA ou IA fantôme, désigne l'utilisation par des collaborateurs d'outils, de modèles ou de fonctionnalités d'intelligence artificielle sans validation, supervision ou cadre officiel de l'entreprise. Il concerne aussi bien un compte ChatGPT personnel utilisé au travail qu'un assistant de réunion, une extension de navigateur ou une fonction IA intégrée à un logiciel SaaS non déclaré.
Prêt à transformer votre entreprise avec l'IA ?
Découvrez comment l'IA peut transformer votre entreprise et améliorer votre productivité.
Le phénomène touche déjà la majorité des organisations françaises, souvent sans qu'elles le sachent. Dans cet article, vous allez comprendre ce qu'est le Shadow AI, pourquoi vos équipes y ont recours, quels risques il fait peser sur vos données et votre conformité, et surtout comment le réduire durablement — sans bloquer l'innovation.
Qu'est-ce que le Shadow AI ?
Le Shadow AI regroupe tous les usages d'intelligence artificielle qui échappent au contrôle de la DSI (direction des systèmes d'information) et du RSSI (responsable de la sécurité). Le terme s'inspire du Shadow IT (= l'utilisation de logiciels non validés par l'informatique), mais avec une différence majeure : un outil d'IA ne se contente pas de stocker des données, il les absorbe, les traite et peut les réutiliser.
Concrètement, quand un collaborateur colle un contrat client dans un chatbot public, ce document quitte le périmètre de l'entreprise. Personne ne sait où il est stocké, qui peut y accéder, ni s'il servira à entraîner un futur modèle.
Shadow AI, Shadow IA, IA fantôme : quel terme utiliser ?
Les trois expressions désignent la même réalité. En France, le terme anglais Shadow AI domine les usages professionnels (environ 1 300 recherches mensuelles, contre 720 pour « Shadow IA »). Nous utilisons « Shadow AI » comme terme principal dans cet article, et ses variantes françaises comme synonymes.
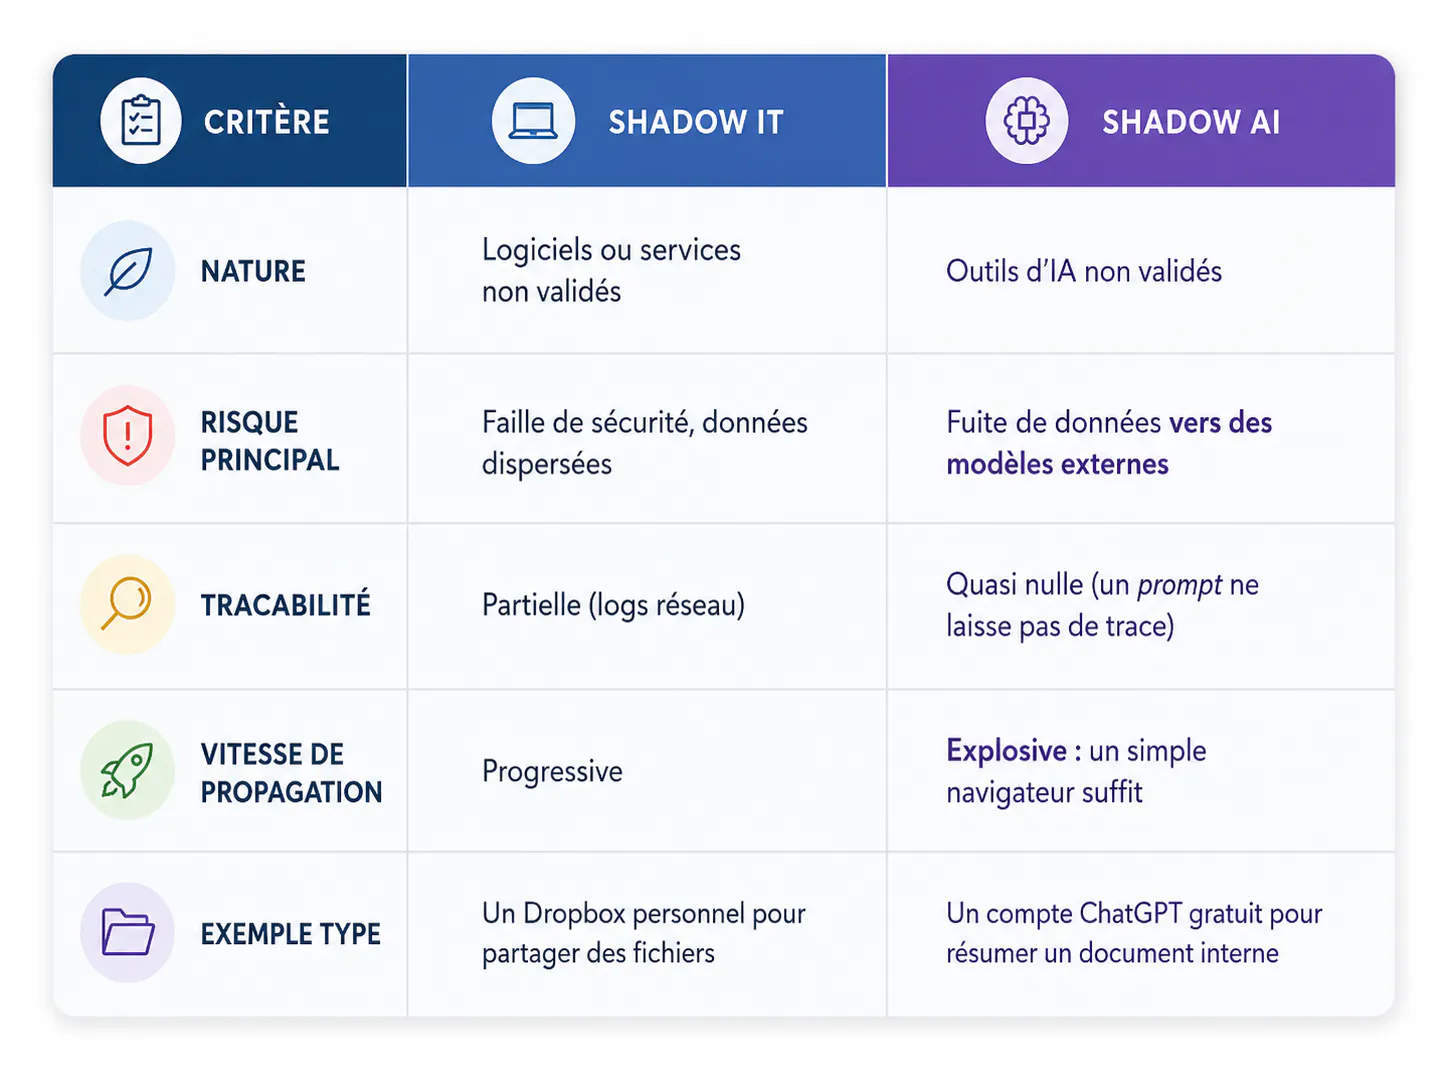
Shadow AI vs Shadow IT : la différence
Le Shadow AI est un Shadow IT accéléré : zéro installation, zéro ticket, zéro alerte. Une fenêtre de navigateur suffit.
Quels outils sont concernés ? 7 exemples
- Les chatbots publics avec compte personnel — ChatGPT, Claude, Gemini ou Le Chat utilisés en version gratuite pour traiter des documents professionnels.
- Les assistants de réunion non validés — outils de transcription qui rejoignent vos visioconférences et enregistrent des échanges confidentiels.
- Les extensions de navigateur IA — correcteurs, résumeurs, traducteurs qui lisent tout ce qui s'affiche à l'écran, y compris votre CRM et vos emails.
- Les assistants de code — générateurs de code connectés à des dépôts internes sans validation sécurité.
- Les outils de présentation et de design IA — services gratuits qui reçoivent vos chiffres et vos plans stratégiques pour générer des slides.
- Les fonctions IA intégrées aux SaaS — un logiciel déjà approuvé qui active une fonction IA envoyant vos données à un fournisseur tiers, sans que personne n'ait relu les nouvelles conditions.
- Les agents IA personnels — automatisations construites par des collaborateurs sur des plateformes grand public, connectées à des données métier.
Pourquoi vos collaborateurs utilisent-ils une IA non autorisée ?
Le Shadow AI n'est presque jamais un acte de malveillance. C'est une réponse rationnelle à un manque. Vos équipes y ont recours parce que :
- l'IA leur fait gagner un temps réel — rédaction, synthèse, traduction, analyse : les gains sont immédiats et mesurables ;
- aucune alternative officielle n'existe — ou elle est moins performante que les outils publics qu'ils connaissent ;
- le processus de validation est trop long — quand il faut trois mois pour approuver un outil, le navigateur gagne toujours ;
- personne ne leur a expliqué les règles — sans charte IA ni formation, chacun improvise ;
- la pression de productivité augmente — si le collègue va deux fois plus vite avec l'IA, chacun s'équipe, avec ou sans autorisation.
Retenez ce principe : le Shadow AI est le symptôme, pas la maladie. La maladie, c'est l'absence d'une offre IA officielle utile et simple. Interdire sans proposer revient à couper le symptôme en laissant la cause intacte — et à rendre les usages invisibles.
Quels sont les risques du Shadow AI ?
Fuite de données sensibles
Chaque prompt est une exfiltration potentielle. Contrats, données clients, code source, éléments financiers : une fois collés dans un outil public, ces contenus sortent de votre périmètre de sécurité. Certains fournisseurs se réservent le droit d'utiliser les conversations gratuites pour entraîner leurs modèles.
Non-conformité au RGPD
Si un collaborateur soumet des données personnelles (clients, salariés, candidats) à un outil IA non contractualisé, l'entreprise devient responsable d'un traitement qu'elle ne maîtrise pas : absence de base légale, transfert hors UE non encadré, impossibilité de répondre à une demande d'effacement. La CNIL a publié des recommandations sur l'usage de l'IA générative qui rappellent ces obligations. Les sanctions peuvent atteindre 4 % du chiffre d'affaires mondial.
Exposition à l'AI Act européen
Le règlement européen sur l'IA impose progressivement des obligations de transparence, de documentation et de maîtrise des systèmes d'IA utilisés. Une entreprise incapable de lister les outils IA actifs en son sein ne peut, par construction, pas s'y conformer.
Propriété intellectuelle et secret des affaires
Un brevet en préparation, une formule, une stratégie de prix collés dans un chatbot public : le secret des affaires suppose des mesures de protection raisonnables. Le Shadow AI peut les anéantir en un copier-coller.
Erreurs et hallucinations sans contrôle
Un outil IA peut produire des informations fausses avec un aplomb parfait. Sans cadre, ces contenus non vérifiés atterrissent dans des livrables clients, des réponses juridiques ou des rapports de direction — sans que personne ne sache qu'une IA les a générés.
Absence totale de traçabilité
En cas d'incident, impossible de répondre aux questions élémentaires : qui a envoyé quoi, à quel outil, quand ? Sans journaux d'activité (= l'historique horodaté de qui a fait quoi), ni l'audit interne, ni l'assureur, ni le régulateur n'obtiendront de réponse.
Coûts cachés et dépendance
Des dizaines d'abonnements individuels payés en notes de frais, des usages redondants, aucune vision consolidée : le Shadow AI coûte cher, silencieusement.
Comment détecter le Shadow AI dans votre organisation ?
Soyons directs : aucune plateforme ne détecte 100 % des usages clandestins, et Swiftask ne prétend pas le faire. La détection est une démarche organisationnelle avant d'être un outil. Voici la méthode en 6 étapes :
- Interrogez vos équipes sans les menacer. Un questionnaire anonyme (« quels outils IA utilisez-vous, pour quelles tâches ? ») révèle plus que n'importe quel scan réseau. La condition : garantir l'absence de sanction.
- Cartographiez les abonnements. Passez en revue les notes de frais et les paiements par carte : les abonnements IA individuels y apparaissent.
- Auditez les extensions de navigateur sur les postes gérés par la DSI.
- Analysez les flux réseau vers les principaux services IA — uniquement dans le respect du droit du travail et après information des instances représentatives. La surveillance ne doit jamais devenir de l'espionnage salarial.
- Examinez les fonctions IA de vos SaaS existants. Vos outils approuvés ont probablement activé des fonctions IA depuis leur validation initiale.
- Classez chaque usage découvert selon deux axes : sensibilité des données concernées × criticité du processus. Traitez d'abord le quadrant « données sensibles + processus critique ».
Comment réduire le Shadow AI sans bloquer l'innovation ?
C'est ici que la plupart des entreprises se trompent. Deux stratégies échouent systématiquement :
- le blocage total : les usages continuent sur les téléphones personnels, en pire, sans aucune visibilité ;
- le laisser-faire : les risques s'accumulent jusqu'à l'incident.
La troisième voie, la seule durable : proposer mieux que les outils clandestins.
1. Offrez un accès officiel aux meilleurs modèles
Vos collaborateurs utilisent ChatGPT parce qu'il est bon. L'alternative interne doit donner accès aux meilleurs modèles du marché — pas à un outil bridé qu'ils contourneront. Une plateforme multi-LLM (= qui agrège plusieurs modèles d'IA : GPT, Claude, Gemini, Mistral…) répond à ce besoin dans un cadre unique et contrôlé.
2. Créez des agents adaptés aux métiers
Un assistant générique ne remplace pas un outil spécialisé. Des agents IA configurés pour chaque équipe — réponse aux appels d'offres, support client, analyse de documents, comptes-rendus de réunion — connectés aux bonnes données, rendent les outils clandestins tout simplement moins intéressants.
3. Protégez les données par construction
Hébergement en Europe, chiffrement, cloisonnement des accès : le collaborateur ne doit pas avoir à se demander si son usage est risqué. Le cadre le protège par défaut.
4. Gouvernez sans friction
Rôles et permissions par utilisateur et par équipe, authentification centralisée (SSO), journaux d'audit : la gouvernance doit être invisible pour l'utilisateur et totale pour la DSI.
5. Formez et autorisez explicitement
Publiez une liste d'usages autorisés à faible risque. Une politique qui ne dit que « non » pousse au contournement ; une politique qui dit « oui, dans ce cadre » canalise les usages.
6. Créez un circuit d'exception rapide
Un collaborateur veut tester un nouvel outil ? Réponse en quelques jours, pas en trois mois. Sinon, le navigateur redevient le circuit officiel.
Shadow AI : ce que disent le droit français et européen
- RGPD : l’entreprise doit encadrer les traitements de données personnelles réalisés sous son autorité, y compris lorsque des salariés utilisent des outils d’IA non validés. Cela suppose notamment d’identifier les traitements concernés, d’adopter des mesures organisationnelles adaptées et, lorsque le fournisseur agit comme sous-traitant, d’encadrer contractuellement la relation conformément à l’article 28 du RGPD.
- AI Act : le règlement européen impose progressivement des obligations aux fournisseurs et déployeurs de systèmes d’IA, notamment en matière de culture IA, de transparence et, pour certaines catégories de systèmes, de contrôle et de gouvernance. Les usages professionnels non encadrés peuvent donc créer des risques de conformité et doivent être identifiés et gouvernés.
- Secret des affaires (loi du 30 juillet 2018) : la protection suppose que l’entreprise mette en œuvre des « mesures de protection raisonnables » pour conserver le caractère secret des informations. L’utilisation d’outils d’IA non maîtrisés pour traiter des informations confidentielles peut fragiliser cette protection.
- Droit du travail : les dispositifs permettant de contrôler l’usage des outils numériques par les salariés doivent respecter le principe de proportionnalité. Les salariés doivent être préalablement informés des dispositifs collectant des informations les concernant et, lorsque les conditions légales sont réunies, le CSE doit être informé et consulté avant leur mise en œuvre.
- Rôles à mobiliser : DSI (outils et accès), RSSI (risques), DPO (données personnelles), juridique (contrats fournisseurs), RH (charte et formation), direction (arbitrage).
Quelle politique Shadow AI mettre en place ? La checklist en 7 étapes
- Cartographier les usages IA existants (enquête interne + audit des abonnements).
- Classer les outils découverts par niveau de risque (données × criticité).
- Rédiger une charte IA : usages autorisés, données interdites dans les outils publics, outils approuvés.
- Déployer une alternative officielle au moins aussi performante que les outils publics.
- Former chaque équipe sur les règles et sur les outils approuvés.
- Mettre en place un circuit de validation rapide pour les nouveaux besoins.
- Suivre trimestriellement : taux d'adoption de la plateforme officielle, usages résiduels détectés, incidents évités.
Comment Swiftask aide les entreprises à réduire le Shadow AI ?
Le constat de nos clients est constant : ce n'est pas la technologie qui bloque l'adoption de l'IA, c'est la gouvernance. Si les équipes ne font pas confiance au cadre, elles retournent aux outils publics.
Swiftask répond au Shadow AI par le remplacement, pas par l'interdiction :
- Un point d'accès unique aux meilleurs modèles IA (80+ modèles : GPT, Claude, Gemini, Mistral…) — vos équipes n'ont plus de raison d'ouvrir un compte personnel ailleurs.
- Des agents IA métier sans code, connectés à vos outils et vos données via 3 000+ intégrations — plus utiles qu'un chatbot public générique.
- Une base de connaissances gouvernée (RAG) : les agents répondent uniquement à partir des documents que vous autorisez.
- Une gouvernance complète : rôles et permissions granulaires, SSO/SAML (Active Directory, Azure AD, Okta), journaux d'audit immuables exportables, tableaux de bord d'usage par utilisateur et par équipe.
- La souveraineté des données : hébergement en Europe, conformité RGPD avec DPO désigné, partenaire d'hébergement certifié ISO 27001. Swiftask a été référencé par la DINUM parmi les solutions IA pour le secteur public en 2025.
Résultat : vos collaborateurs gardent la puissance de l'IA, votre DSI retrouve la visibilité, et le Shadow AI perd sa raison d'être.
FAQ Shadow AI
Non. C'est une pratique interne non conforme aux règles de l'entreprise, pas une infraction en soi. En revanche, il peut provoquer des violations du RGPD, du secret des affaires ou d'obligations contractuelles, dont l'entreprise porte la responsabilité.
L'interdiction seule échoue : les usages migrent vers les téléphones personnels, hors de toute visibilité. L'approche efficace combine un cadre clair (charte, données interdites) et une alternative officielle au moins aussi performante.
Le Shadow IT concerne tous les logiciels non validés ; le Shadow AI concerne spécifiquement les outils d'IA. Sa dangerosité est supérieure : les données envoyées à une IA publique peuvent être stockées, traitées, voire réutilisées pour l'entraînement de modèles.
L'entreprise, en tant que responsable de traitement au sens du RGPD — même si l'usage était individuel et non autorisé. Le salarié peut faire l'objet de sanctions disciplinaires si une charte existait et était connue.
Commencez par une enquête interne anonyme et un audit des notes de frais et extensions de navigateur. La probabilité que la réponse soit « oui » est très élevée : partez du principe que le Shadow AI existe déjà chez vous.
Oui, souvent davantage : moins de contrôles, pas de RSSI dédié, et les mêmes obligations RGPD qu'un grand groupe. La bonne nouvelle : à cette échelle, déployer une plateforme officielle se fait en jours, pas en mois.
author
OSNI
Publié
juillet 21, 2026
Prêt à transformer votre entreprise avec l'IA ?
Découvrez comment l'IA peut transformer votre entreprise et améliorer votre productivité.