Table des matières :
Gouvernance agentique : qui décide, qui agit, qui vérifie ?
La gouvernance agentique consiste à définir ce qu’un agent IA peut faire, quelles données il peut utiliser, qui répond de ses actions et comment l’entreprise contrôle son fonctionnement. Elle devient nécessaire dès qu’un agent ne se contente plus de répondre à une question, mais peut consulter un outil métier, préparer une décision ou déclencher une action.
Prêt à transformer votre entreprise avec l'IA ?
Découvrez comment l'IA peut transformer votre entreprise et améliorer votre productivité.
Un agent qui rédige un compte rendu ne présente pas les mêmes enjeux qu’un agent autorisé à modifier une fiche client. Pourtant, les deux peuvent être déployés sous la même étiquette « IA ». Pour garder la maîtrise, il faut examiner chaque usage, puis lui attribuer des règles adaptées.
Gouvernance agentique : de quoi parle-t-on exactement ?
Gouverner un agent IA, c’est encadrer son objectif, ses accès, ses actions et sa supervision pendant toute sa durée d’utilisation. La sécurité protège notamment les systèmes et les données contre les accès non autorisés. La gouvernance ajoute des questions de responsabilité et de pilotage : pourquoi cet agent existe-t-il, qui l’autorise à agir et comment juge-t-on qu’il rend le service attendu ?
Prenons un exemple hypothétique : une équipe support souhaite qu’un agent consulte sa base documentaire et prépare des réponses aux demandes clients. Elle peut lui donner accès aux articles d’aide, mais réserver l’envoi des réponses à un conseiller. Si elle lui permet ensuite de modifier des dossiers, cette nouvelle capacité exige une réévaluation des accès, des contrôles et du rôle du conseiller.
Ce périmètre doit être lisible par les équipes métier, la DSI et les personnes chargées de la protection des données. Un document trop vague — « l’agent aide le support » — ne permet pas de savoir ce qu’il est réellement autorisé à faire.
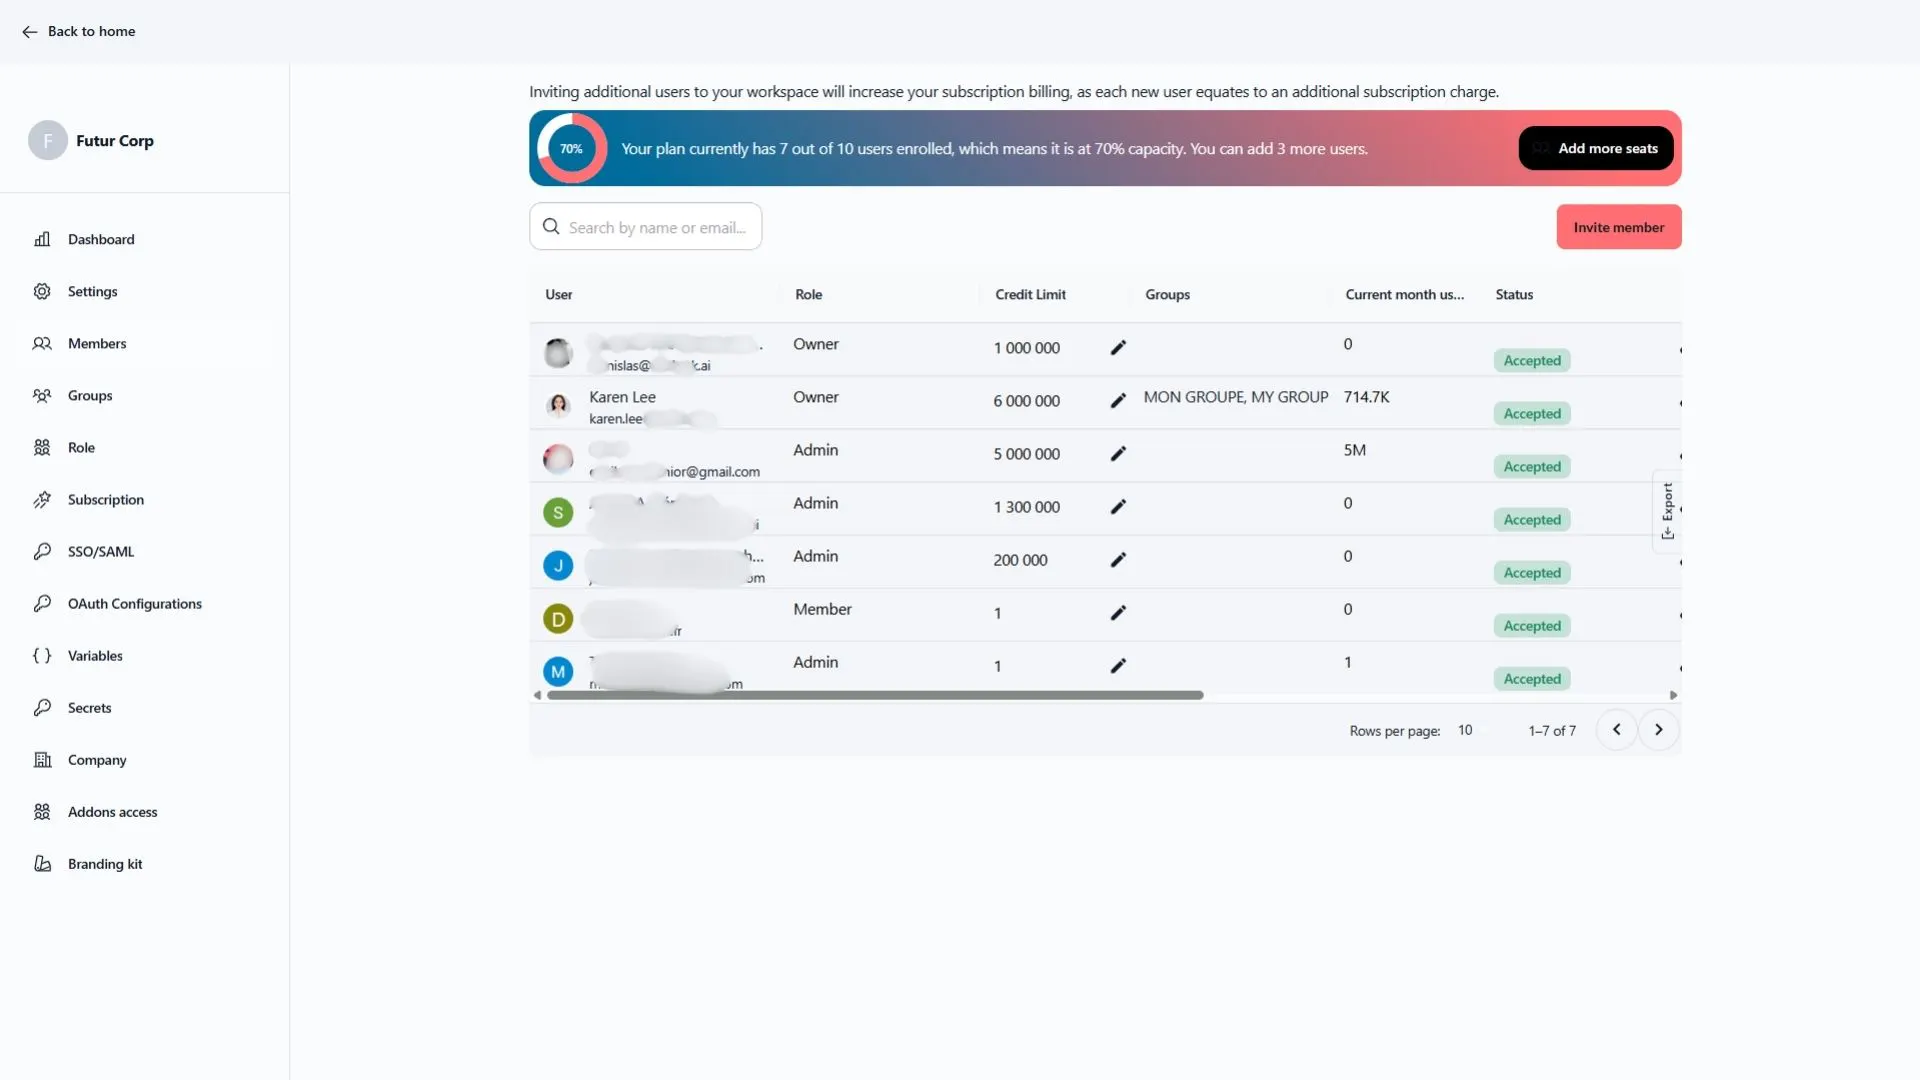
À retenir : la gouvernance ne consiste pas seulement à sécuriser une plateforme. Elle relie chaque agent à un usage défini, à un responsable identifié et à des actions contrôlables.
Quels risques examiner avant de déployer un agent IA ?
Un agent connecté à des outils d’entreprise peut produire une réponse inexacte, consulter plus de données que nécessaire ou exécuter une action au mauvais moment. Le risque dépend moins du nom donné à l’agent que de ses droits effectifs et des conséquences possibles de ses actions.
Avant le déploiement, posez quatre questions :
- Quelles données l’agent peut-il lire ? Distinguez les documents publics de l’entreprise, les informations internes et les données personnelles ou confidentielles.
- Que peut-il modifier ou transmettre ? Une suggestion soumise à validation et une modification automatique n’appellent pas le même contrôle.
- Qui détecte une erreur ? Prévoyez la personne qui peut examiner le résultat, corriger l’action et décider de suspendre l’usage.
- Que faut-il conserver pour comprendre un incident ? Définissez les traces utiles, leur accès et leur durée de conservation selon le besoin et les règles applicables.
La CNIL souligne les enjeux de l’IA agentique pour les données personnelles. Son analyse invite notamment à examiner les capacités d’action de ces systèmes plutôt qu’à traiter tous les usages d’IA comme de simples conversations avec un assistant.
Comment répartir les responsabilités entre l’agent et les équipes ?
Chaque agent devrait avoir un responsable métier, un périmètre d’action documenté et un circuit de contrôle. L’agent exécute une tâche ; il ne porte pas la responsabilité de définir seul les règles de cette tâche. Le responsable métier vérifie son utilité et ses résultats. La DSI encadre ses connexions et ses accès. Les fonctions juridique, sécurité et protection des données interviennent selon les risques identifiés.
Une fiche simple suffit pour démarrer :
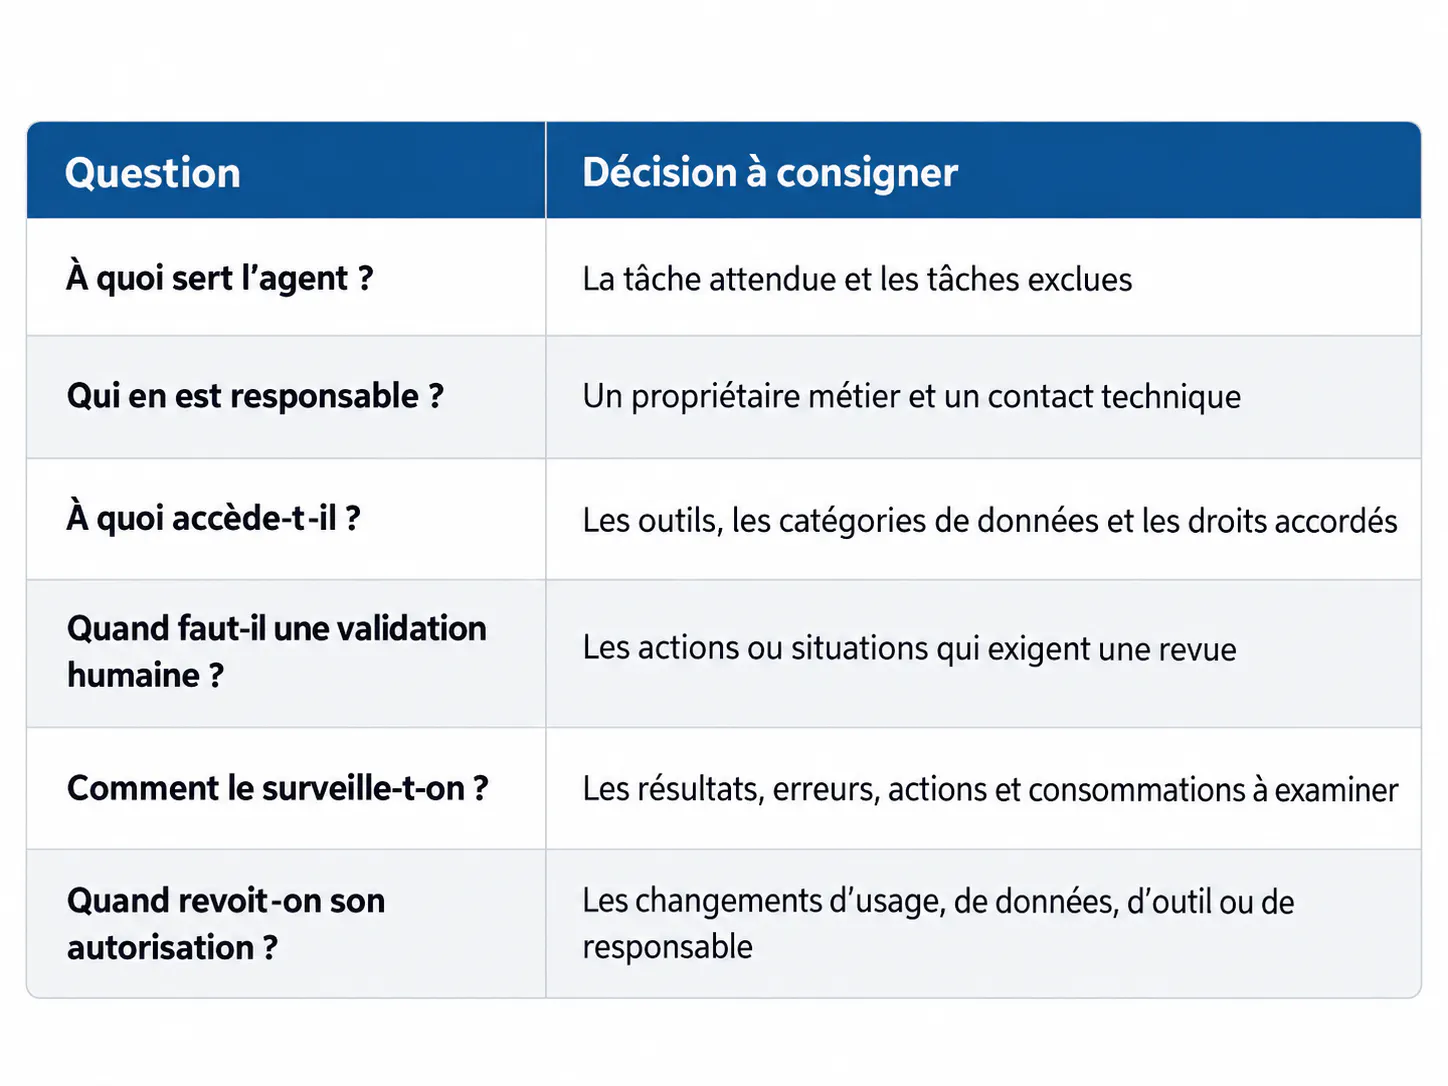
Cette fiche n’est pas un exercice administratif isolé. Elle aide aussi à décider si une tâche mérite réellement un agent autonome. Pour une automatisation plus limitée, le guide Swiftask sur l’automatisation avec un agent IA permet d’aborder le choix du cas d’usage avant d’étendre les permissions.
Quels accès donner à un agent IA ?
Donnez à l’agent les seuls accès nécessaires à sa tâche, puis réexaminez-les lorsque son rôle change. Séparez, lorsque les outils le permettent, la lecture, la proposition de modification et l’exécution d’une modification. Évitez de réutiliser sans examen les droits étendus d’un collaborateur ou d’un compte technique.
Pour l’agent de support évoqué plus haut, la première version pourrait lire une sélection d’articles et préparer un brouillon. L’accès aux dossiers clients, puis la capacité à les modifier, constitueraient deux décisions supplémentaires. Chacune appelle une justification et un contrôle adaptés.
Comment mettre en place une gouvernance agentique sans bloquer les équipes ?
La méthode la plus praticable consiste à commencer par un usage limité, puis à élargir les autorisations après observation. Il ne s’agit pas de rédiger une politique abstraite avant tout essai, ni de laisser chaque équipe déployer ses agents sans règles communes.
1. Recenser les agents et les usages
Listez les agents déjà employés ou envisagés, y compris ceux créés hors du circuit habituel de la DSI. Notez leur fonction, leur équipe utilisatrice, leurs connexions et les données qu’ils manipulent. Ce registre rend visibles les doublons et les responsabilités manquantes.
2. Choisir un premier périmètre vérifiable
Retenez une tâche dont une personne peut examiner le résultat avant qu’il ait un effet difficile à corriger. Par exemple, commencer par une proposition de réponse plutôt que par son envoi automatique.
Swiftask présente un cas d’usage de qualification des demandes commerciales avec Next Decision. Ce type de processus aide à distinguer les étapes que l’agent peut préparer de celles que l’équipe souhaite valider. Le cas publié ne documente toutefois pas, à lui seul, les réglages de gouvernance à appliquer à une autre entreprise.
3. Écrire les règles de fonctionnement
Attribuez un propriétaire à l’agent. Définissez les sources autorisées, les actions interdites, les validations requises et la marche à suivre en cas d’erreur. Prévoyez qui peut modifier ces règles.
4. Tester les situations qui posent problème
Ne vérifiez pas uniquement si l’agent réussit une tâche normale. Testez aussi une donnée absente, une instruction ambiguë, une demande dépassant son périmètre et un changement dans l’outil connecté. Notez ce qui doit être corrigé avant l’ouverture à d’autres équipes.
5. Réexaminer avant d’étendre
Revoyez les résultats, les incidents, les accès et la consommation. Une nouvelle source de données, un nouveau modèle ou une capacité d’écriture justifient une nouvelle décision. La flotte d’agents IA soulève ensuite des questions supplémentaires de coordination entre agents, distinctes du contrôle du premier usage.
En résumé : recenser, limiter, attribuer, tester, puis élargir. Chaque extension d’un agent doit être une décision explicite, pas l’effet automatique d’une nouvelle possibilité technique.
Que faut-il suivre après la mise en service ?
Suivre un agent IA, ce n’est pas seulement compter ses utilisations. Il faut pouvoir distinguer son adoption, la qualité de son travail, ses actions et les ressources qu’il consomme. Un agent très utilisé peut rester peu utile s’il impose de nombreuses corrections aux équipes.
Le suivi peut s’organiser autour de quelques questions concrètes :
- Usage : quelles équipes utilisent l’agent, et pour quelles tâches ?
- Résultats : quels livrables sont acceptés, corrigés ou écartés ?
- Actions : quels outils l’agent a-t-il sollicités, et quelles opérations ont été effectuées ?
- Incidents : quelles erreurs reviennent et qui les traite ?
- Consommation : les ressources mobilisées restent-elles proportionnées à l’utilité constatée ?
Fixez la fréquence de revue selon l’usage. Un agent qui prépare des brouillons peut être évalué différemment d’un agent capable d’agir sur un système métier. Si ses résultats se dégradent ou si son périmètre change, réexaminez ses autorisations avant de poursuivre son déploiement.
RGPD et règlement européen sur l’IA : quelles questions se poser ?
Le RGPD s’applique lorsqu’un usage d’agent IA implique un traitement de données personnelles. L’entreprise doit alors examiner notamment la finalité du traitement, les données nécessaires, les accès, les durées de conservation et l’information des personnes concernées. Les mesures exactes dépendent du traitement et du rôle de chaque acteur. Les ressources de la CNIL sur l’intelligence artificielle constituent un point de départ pour cette analyse.
Le règlement européen sur l’intelligence artificielle demande une analyse distincte. Ses obligations varient selon le système, l’usage et le rôle de l’organisation. Un agent utilisé pour préparer un compte rendu ne doit pas être automatiquement assimilé à un système employé pour une décision sensible. La qualification et les obligations applicables doivent être vérifiées pour chaque projet avec les équipes compétentes.
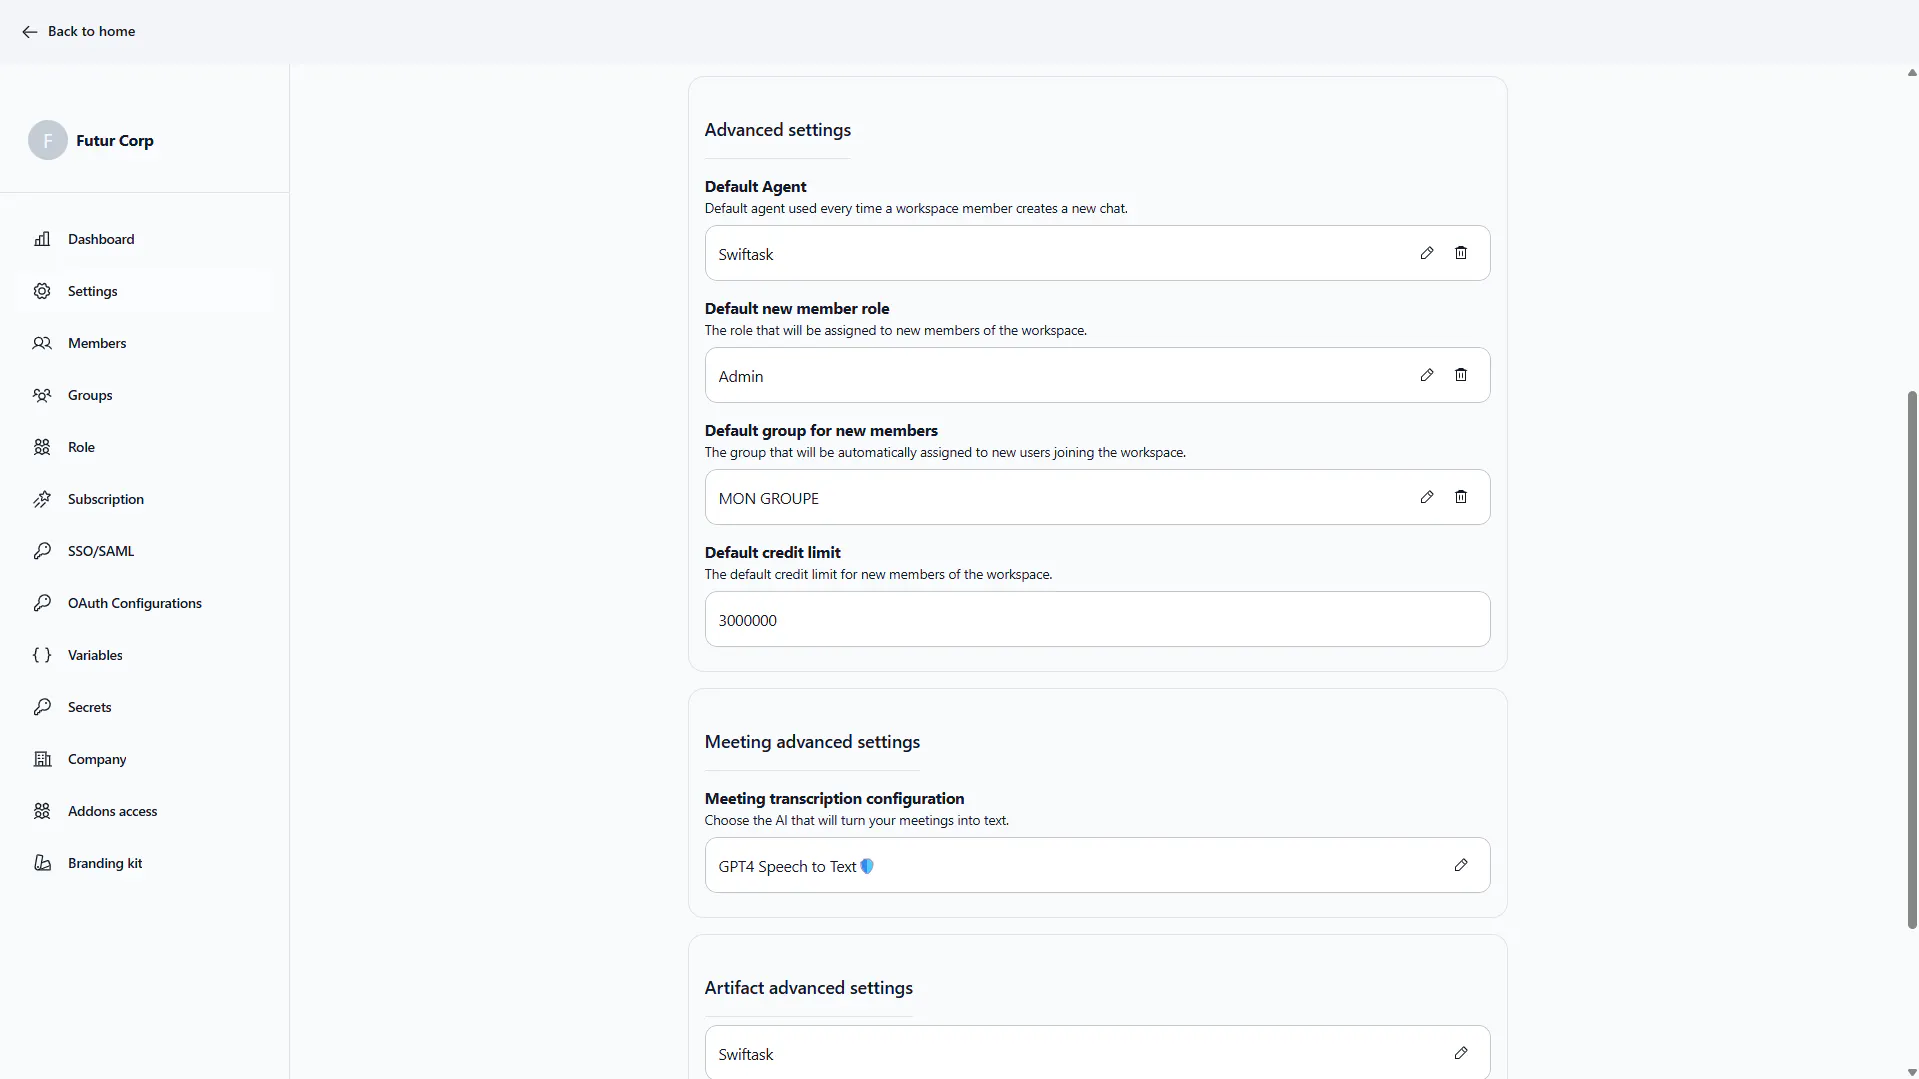
La bonne question avant un lancement n’est donc pas « notre plateforme est-elle conforme pour tous les usages ? », mais « quelles règles s’appliquent à cet agent, à ces données et à cette action ? » Une revue juridique et une revue des accès apportent une réponse plus fiable qu’une promesse générale de conformité.
FAQ - Gouvernance agentique
Un assistant peut se limiter à produire une réponse à la demande d’une personne. Un agent peut également enchaîner des tâches ou interagir avec des outils. La frontière dépend des capacités réellement activées : c’est pourquoi la gouvernance doit décrire les accès et les actions possibles, plutôt que s’appuyer uniquement sur l’appellation du produit.
Comparez les résultats utiles aux moyens mobilisés et aux incidents observés. Suivez les corrections, le temps de supervision, la consommation et la capacité de l’équipe à comprendre une action problématique. Aucun chiffre de retour sur investissement n’est valable pour tous les agents.
La sécurité vise à protéger les systèmes, les accès et les données ; la gouvernance décide aussi des usages, des responsabilités et des contrôles. Une connexion sécurisée peut donner à un agent un droit dont il n’a pas besoin. Les deux disciplines doivent donc travailler ensemble.
Pas nécessairement. Une validation humaine est particulièrement utile lorsque l’action a des conséquences difficiles à corriger ou porte sur des données sensibles. Pour une tâche réversible et limitée, un autre dispositif de contrôle peut convenir. La décision doit être prise usage par usage.
Non. Un journal aide à comprendre certaines actions, à condition que les événements utiles soient enregistrés et accessibles aux personnes autorisées. Il ne remplace ni la définition des permissions, ni la revue des résultats, ni la désignation d’un responsable.
Documentez le modèle utilisé par chaque agent et testez l’effet d’un changement sur ses résultats. Une approche multi-LLM peut offrir davantage de choix, mais changer de modèle ne dispense pas de retester la qualité, les coûts, les flux de données et les obligations contractuelles.
Garder la main quand les usages se multiplient
La gouvernance des agents IA commence par des décisions simples à formuler : une tâche, un responsable, des accès justifiés et une façon de contrôler le résultat. Elle tient ensuite par la révision de ces décisions lorsque les agents, leurs outils ou les besoins des équipes évoluent.
La gouvernance agentique ne demande pas de traiter chaque agent comme un projet exceptionnel. Elle demande de pouvoir répondre, à tout moment, à quatre questions : à quoi sert-il, que peut-il faire, qui en répond et comment vérifie-t-on son travail ?
Si vous cherchez à centraliser le pilotage de plusieurs agents, consultez l’approche de gouvernance proposée par Swiftask pour examiner comment elle peut s’intégrer à vos règles internes.
author
OSNI
Publié
mars 20, 2026
Prêt à transformer votre entreprise avec l'IA ?
Découvrez comment l'IA peut transformer votre entreprise et améliorer votre productivité.